 4 min de leitura
Analistas da McAfee Labs revelaram detalhes de uma campanha de malware-as-a-service chamada Marsalek, que entre dezembro de 2025 e maio de 2026 usou falsos clientes de Minecraft, incluindo o Shadow Client, para roubar senhas, cookies do navegador e dados de carteiras de criptomoedas. Segundo o relatório descrito pelo site GBHackers, a operação registrou mais de 1.560 contas de criminosos usando essa plataforma.
Malware como serviço: qualquer um podia montar o próprio stealer
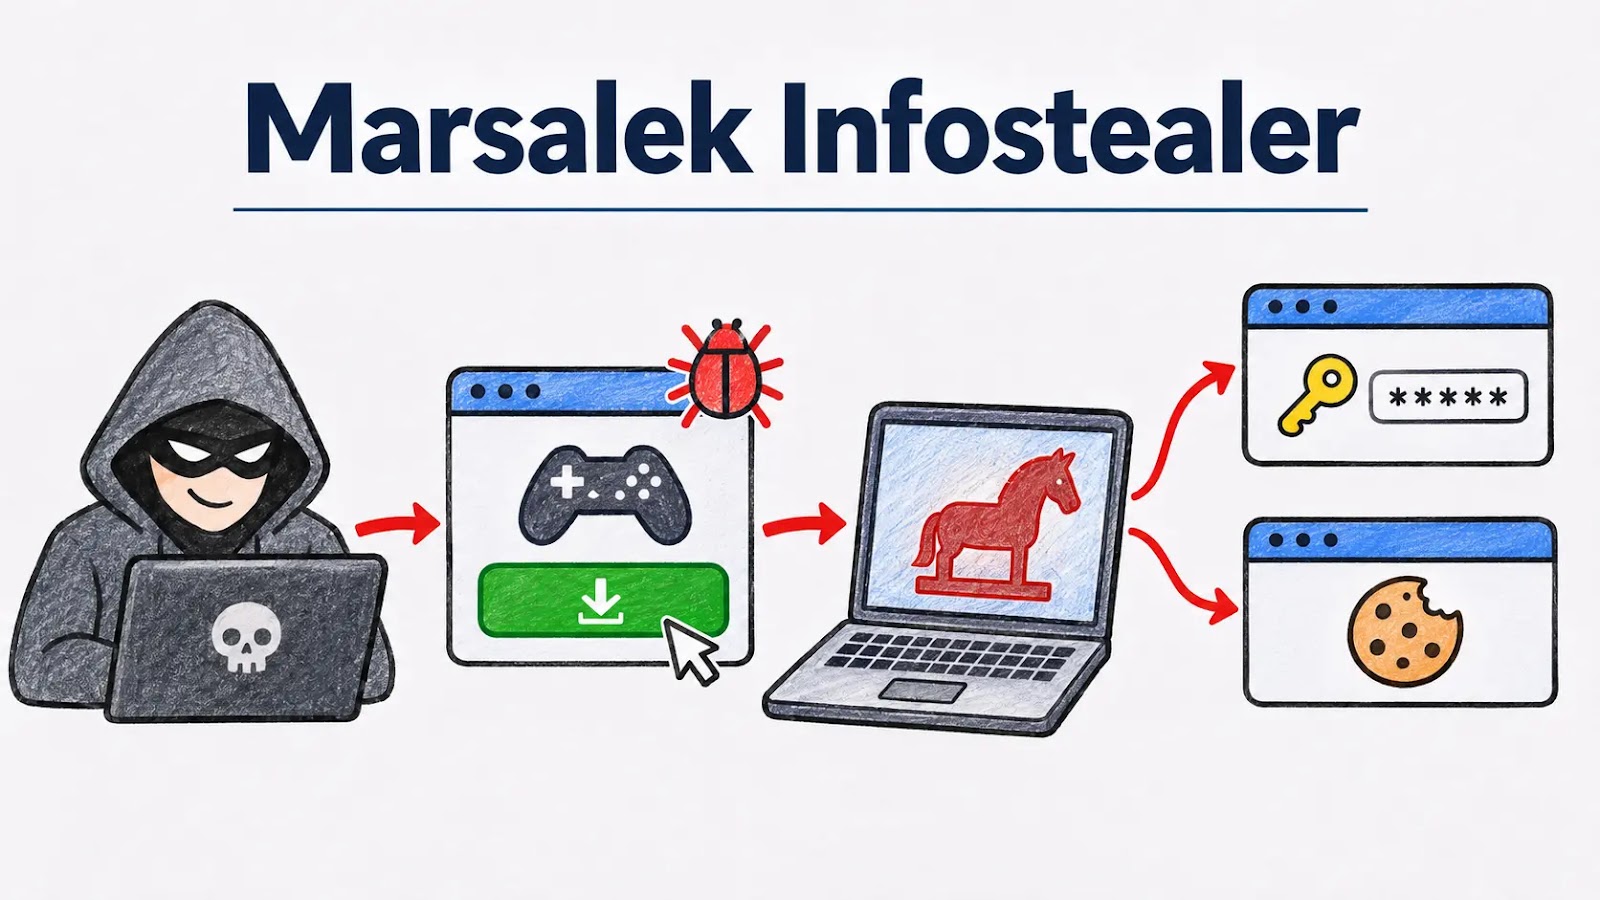
O Marsalek funcionava no modelo malware-as-a-service, ou seja, qualquer interessado podia se cadastrar no site público da operação, configurar seu próprio arquivo malicioso e acompanhar as vítimas infectadas em um painel criminoso. Esse modelo acelerou o crescimento da campanha: a McAfee Labs contabilizou mais de 400 arquivos maliciosos distribuídos a partir de pelo menos 29 URLs diferentes ao longo dos seis meses de atividade da plataforma.
A investigação cobriu o período de dezembro de 2025 a maio de 2026. A maioria das infecções foi registrada nos Estados Unidos, seguidos por Alemanha, Reino Unido, Índia e Brasil, o que mostra o alcance global, e não regional, da campanha.
Falso Shadow Client e outras armadilhas para jogadores
Os criminosos por trás do Marsalek se passavam por clientes populares e não oficiais de Minecraft, incluindo o Shadow Client e o Boss Client, prometendo aos jogadores funções extras do tipo cheat. Segundo a GBHackers, a infecção acontecia por quatro variantes do primeiro estágio do ataque: scripts PowerShell, falsas páginas de CAPTCHA usando a técnica ClickFix, scripts Python e executáveis PE. Cada um deles instalava um ambiente Python portátil junto com pacotes como cryptography e requests, e em seguida desativava o Microsoft Defender, adicionando seus próprios caminhos à lista de exclusões.
O mesmo mecanismo também foi usado em campanhas que se passavam por Roblox, Fortnite, Counter-Strike 2 e Grim Dawn, confirmando que o Minecraft foi apenas um dos vários jogos populares usados como isca em larga escala.
O que exatamente o Marsalek rouba
O alcance dos dados roubados é amplo. O malware descriptografa cookies, senhas e tokens com prefixo v20 usando criptografia AES-GCM, atacando navegadores baseados em Chromium e o Firefox.
- 32 tipos de navegadores baseados em Chromium e Firefox
- 56 extensões de navegadores de internet
- 12 tipos de carteiras de criptomoedas
- tokens do Discord, dados de sessão do Telegram e contas da Mullvad VPN
Esse nível de acesso permite aos criminosos não só roubar senhas de contas do Minecraft, mas também tomar contas bancárias ligadas ao navegador, aplicativos de mensagens e carteiras de criptomoedas da vítima, o que torna o Marsalek muito mais grave do que um vírus comum que só rouba dados de login do jogo.
Minecraft como alvo constante de cibercriminosos
O Marsalek não é a primeira campanha voltada a jogadores de Minecraft. Já em agosto de 2026, a McAfee Labs descreveu a campanha WeedHack, na qual falsos sites com clientes do jogo, promovidos por meio da técnica de SEO poisoning, infectaram mais de 116.000 jogadores, e apenas em um mês o sistema WebAdvisor bloqueou mais de 6.300 tentativas de acesso a sites maliciosos, segundo o CyberSecurityNews. As duas campanhas mostram que a popularidade de clientes e mods não oficiais de Minecraft continua sendo um dos caminhos mais comuns de infecção, especialmente entre jogadores mais novos em busca de vantagem no jogo.
Como se proteger de falsos clientes
Especialistas em segurança repetem as mesmas recomendações: o jogo e seus complementos devem vir exclusivamente de fontes oficiais, como o launcher disponível em /pobierz/java ou /pobierz/bedrock, e cheats e clientes não oficiais instalados via Discord ou links em comentários do YouTube devem gerar desconfiança, não importa quão profissional pareça a página de download. Se alguém suspeitar que baixou um arquivo infectado, deve desinstalá-lo, rodar uma varredura completa do antivírus e trocar as senhas usando outro dispositivo limpo.
Modificar o jogo com segurança ainda é possível por canais confiáveis, como os catálogos descritos na nossa seção /mody, onde os complementos passam ao menos por uma verificação básica, ao contrário de links aleatórios que prometem cheats prontos ou clientes PvP não oficiais.
