 4 min de lectura
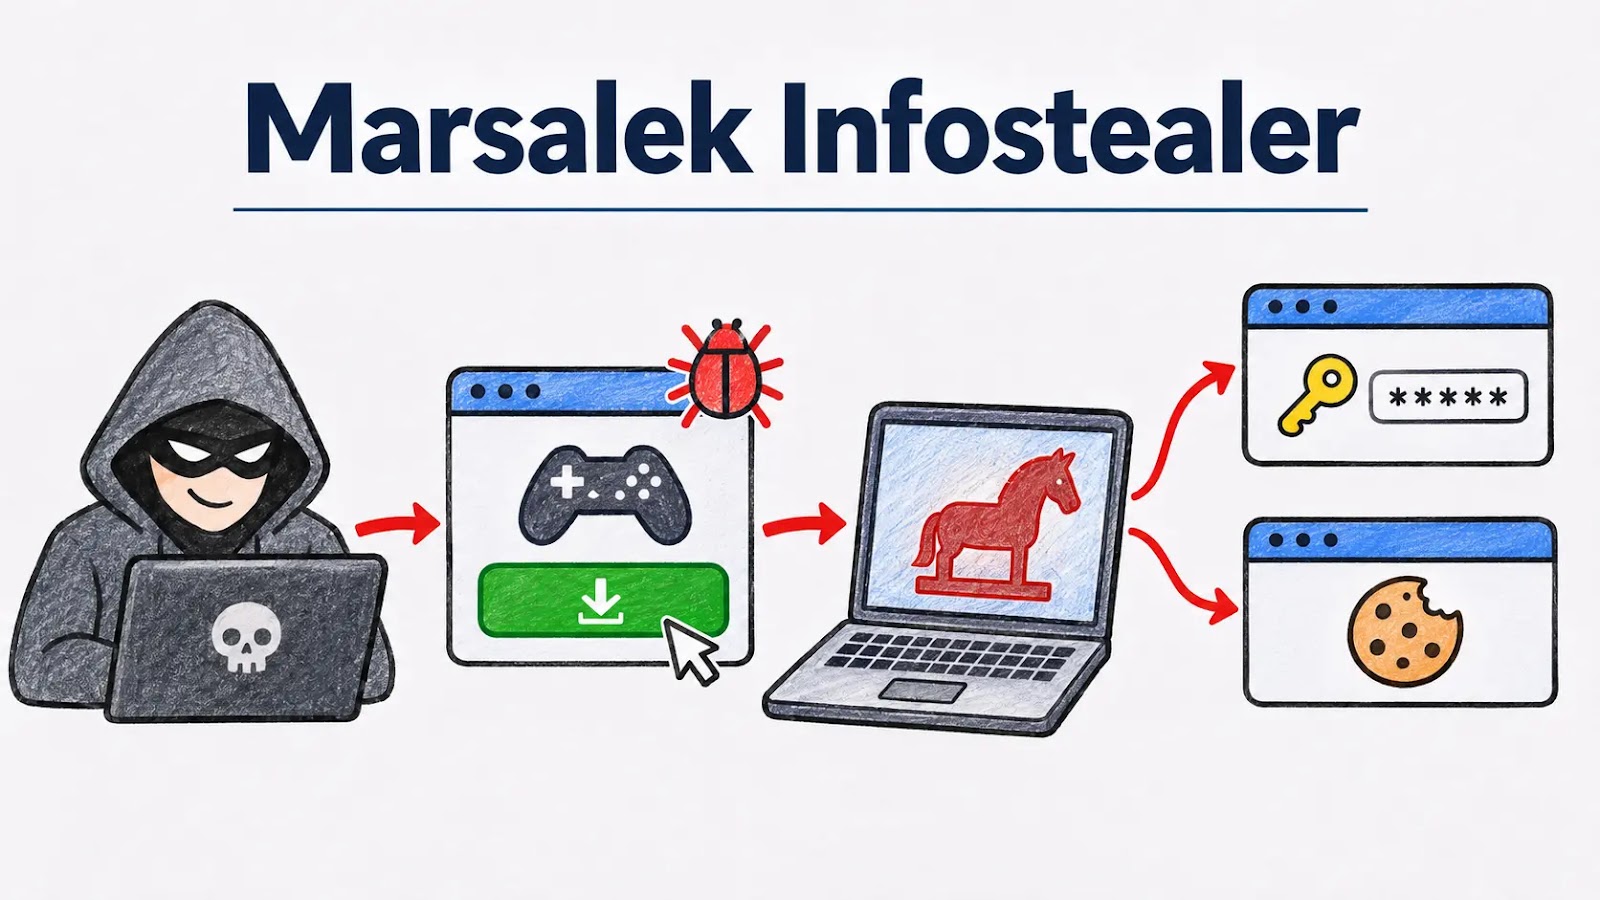
Los analistas de McAfee Labs revelaron los detalles de una campaña de malware como servicio (malware-as-a-service) llamada Marsalek, que entre diciembre de 2025 y mayo de 2026 usó clientes falsos de Minecraft, incluyendo Shadow Client, para robar contraseñas, cookies del navegador y datos de billeteras de criptomonedas. Según el informe descrito por el sitio GBHackers, en el marco de la operación se registraron más de 1 560 cuentas de delincuentes que usaron esta plataforma.
Malware como servicio: cualquiera podía armar su propio stealer
Marsalek funcionaba bajo el modelo malware-as-a-service, lo que significa que cualquier interesado podía registrarse en la página pública de la operación, configurar su propio archivo malicioso y rastrear a las víctimas infectadas desde un panel criminal. Este modelo acelerÓ el desarrollo de la campaña: McAfee Labs contó más de 400 archivos maliciosos distribuidos desde al menos 29 URLs distintas durante los seis meses de actividad de la plataforma.
La investigación abarcó el periodo de diciembre de 2025 a mayo de 2026. La mayoría de las infecciones se registraron en Estados Unidos, seguido de Alemania, Reino Unido, India y Brasil, lo que indica un alcance global y no solo regional de la campaña.
El falso Shadow Client y otras trampas para jugadores
Los delincuentes detrás de Marsalek se hacían pasar por clientes no oficiales populares de Minecraft, incluyendo Shadow Client y Boss Client, prometiendo a los jugadores funciones adicionales tipo cheat. Según GBHackers, la infección ocurría a través de cuatro variantes de primera etapa del ataque: scripts de PowerShell, páginas falsas de CAPTCHA que usaban la técnica ClickFix, scripts de Python y archivos ejecutables PE. Cada uno instalaba un entorno portátil de Python junto con paquetes como cryptography y requests, y luego desactivaba Microsoft Defender agregando sus propias rutas a la lista de exclusiones.
El mismo mecanismo se usó también en campañas que se hacían pasar por Roblox, Fortnite, Counter-Strike 2 y Grim Dawn, lo que confirma que Minecraft fue solo uno de varios títulos populares usados como atracción a gran escala.
Qué roba exactamente Marsalek
El alcance de los datos robados es amplio. El malware descifra cookies, contraseñas y tokens con prefijo v20 usando cifrado AES-GCM, atacando navegadores basados en Chromium y Firefox.
- 32 tipos de navegadores basados en Chromium y Firefox
- 56 extensiones de navegadores web
- 12 tipos de billeteras de criptomonedas
- tokens de Discord, datos de sesión de Telegram y cuentas de Mullvad VPN
Este rango de permisos permite a los delincuentes no solo robar la contraseña de la cuenta de Minecraft, sino también apropiarse de cuentas bancarias vinculadas al navegador, mensajerías y billeteras de criptomonedas de la víctima, lo que hace que Marsalek sea mucho más dañino que un simple virus que solo roba credenciales de acceso al juego.
Minecraft como objetivo constante de los ciberdelincuentes
Marsalek no es la primera campaña dirigida a jugadores de Minecraft. Ya en agosto de 2026, McAfee Labs había descrito la campaña WeedHack, en la que páginas falsas con clientes del juego, promovidas mediante la técnica de SEO poisoning, infectaron a más de 116 000 jugadores, y solo en un mes el sistema WebAdvisor bloqueó más de 6 300 intentos de acceso a sitios maliciosos, según informa CyberSecurityNews. Ambas campañas muestran que la popularidad de los clientes y mods no oficiales de Minecraft sigue siendo una de las vías de infección más comunes, especialmente entre los jugadores más jóvenes que buscan ventajas en el juego.
Cómo protegerte de los clientes falsos
Los expertos en seguridad repiten las mismas recomendaciones: el juego y sus complementos deben venir únicamente de fuentes oficiales, como el launcher disponible en /pobierz/java o /pobierz/bedrock, y los cheats y clientes no oficiales instalados desde Discord o enlaces en comentarios de YouTube deberían despertar sospechas sin importar qué tan profesional se vea la página de descarga. Si alguien sospecha que descargó un archivo infectado, debe desinstalarlo, ejecutar un escaneo antivirus completo y cambiar sus contraseñas desde otro dispositivo limpio.
Modificar el juego de forma segura sigue siendo posible a través de canales confiables, como los catálogos descritos en nuestra sección /mody, donde los complementos pasan al menos una verificación básica, a diferencia de enlaces al azar que prometen cheats listos o clientes PvP no oficiales.
