

 3 min czytania
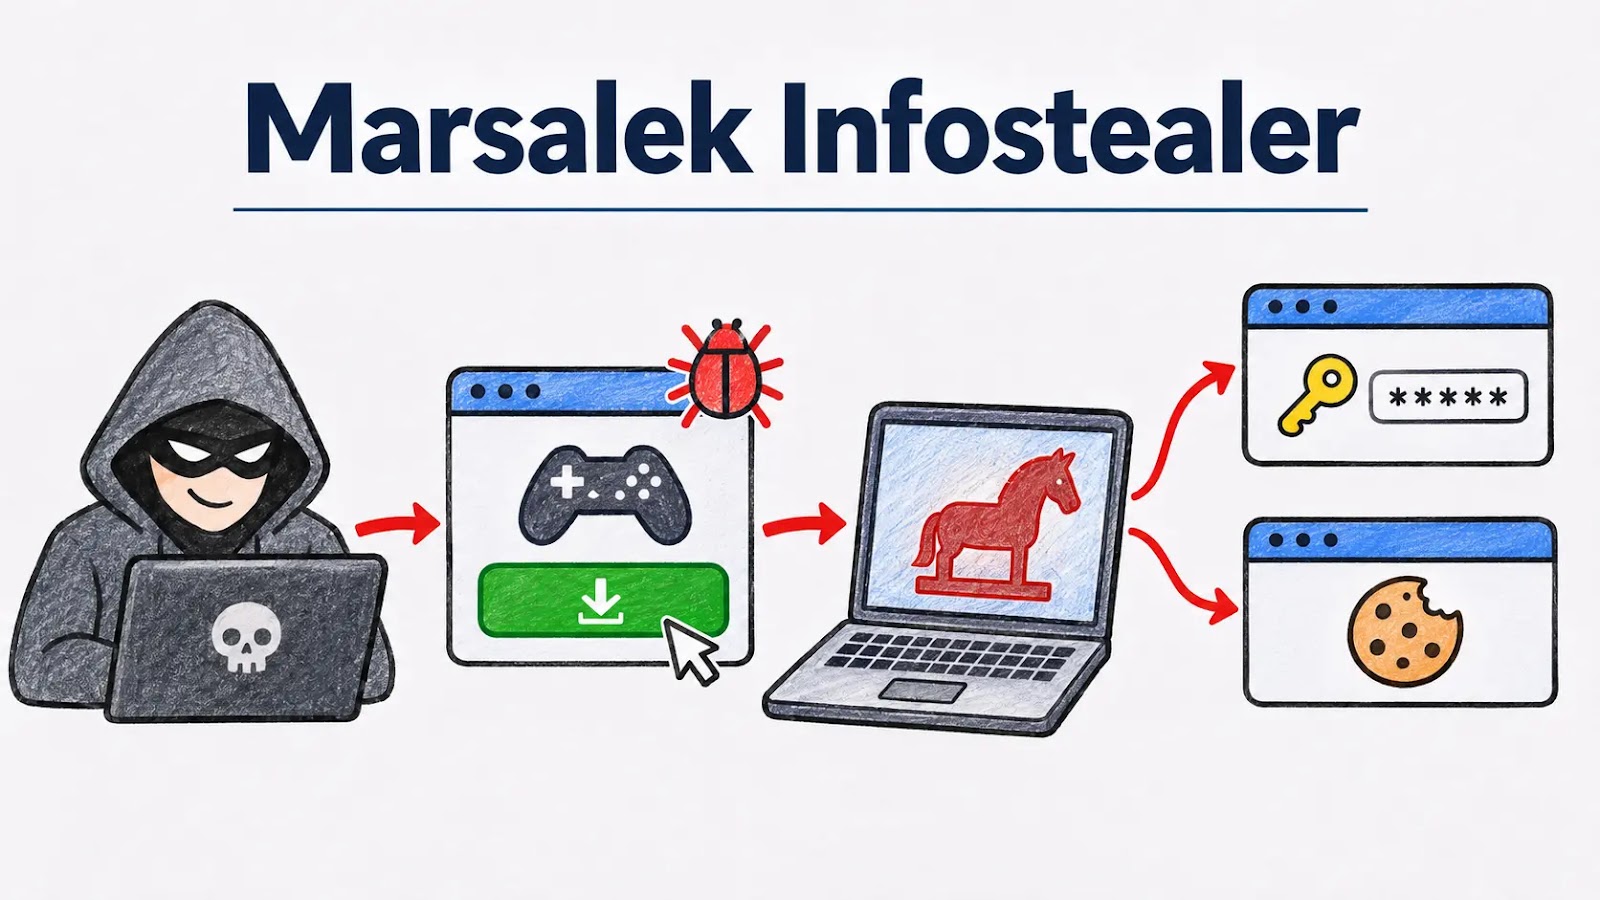
Analitycy McAfee Labs ujawnili szczegóły kampanii malware-as-a-service o nazwie Marsalek, która między grudniem 2025 a majem 2026 wykorzystywała fałszywe klienty Minecrafta, w tym Shadow Client, do kradzieży haseł, ciasteczek przeglądarki i danych z portfeli kryptowalutowych. Według raportu opisanego przez serwis GBHackers, w ramach operacji zarejestrowano ponad 1 560 kont przestępców korzystających z tej platformy.
Malware jako usługa - każdy mógł zbudować własnego stealera
Marsalek działał na zasadzie malware-as-a-service, co oznacza, że każdy zainteresowany mógł zarejestrować się na publicznej stronie operacji, skonfigurować własny złośliwy plik i śledzić zainfekowane ofiary na panelu przestępczym. Model ten przyspieszył rozwój kampanii: McAfee Labs naliczyło ponad 400 złośliwych plików rozsyłanych z co najmniej 29 różnych adresów URL w ciągu pół roku działania platformy.
Śledztwo obejmowało okres od grudnia 2025 do maja 2026. Najwięcej infekcji odnotowano w Stanach Zjednoczonych, a kolejne miejsca zajęły Niemcy, Wielka Brytania, Indie i Brazylia, co wskazuje na globalny, a nie regionalny zasięg kampanii.
Fałszywy Shadow Client i inne pułapki dla graczy
Przestępcy stojący za Marsalekiem podszywali się pod popularne, nieoficjalne klienty do Minecrafta, w tym Shadow Client i Boss Client, obiecując graczom dodatkowe funkcje typu cheat. Według GBHackers do infekcji dochodziło przez cztery warianty pierwszego etapu ataku: skrypty PowerShell, fałszywe strony CAPTCHA wykorzystujące technikę ClickFix, skrypty Python oraz pliki wykonywalne PE. Każdy z nich instalował przenośne środowisko Pythona wraz z pakietami takimi jak cryptography i requests, a następnie wyłączał Microsoft Defender, dodając własne ścieżki do listy wykluczeń.
Ten sam mechanizm wykorzystywano też w kampaniach podszywających się pod Roblox, Fortnite, Counter-Strike 2 i Grim Dawn, co potwierdza, że Minecraft był tylko jednym z kilku popularnych tytułów używanych jako przynęta na szeroką skalę.
Co dokładnie kradnie Marsalek
Zakres kradzionych danych jest szeroki. Malware odszyfrowuje ciasteczka, hasła i tokeny z prefiksem v20 za pomocą szyfrowania AES-GCM, atakując przeglądarki oparte na Chromium oraz Firefoksa.
- 32 typy przeglądarek opartych na Chromium oraz Firefox
- 56 rozszerzeń do przeglądarek internetowych
- 12 rodzajów portfeli kryptowalutowych
- tokeny Discorda, dane sesji Telegrama i konta Mullvad VPN
Taki zakres uprawnień pozwala przestępcom nie tylko ukraść hasła do konta Minecraft, ale też przejąć konta bankowe powiązane z przeglądarką, komunikatory i portfele kryptowalutowe ofiary, co czyni Marsaleka znacznie bardziej dotkliwym niż zwykły wirus kradnący jedynie dane logowania do gry.
Minecraft jako stały cel cyberprzestępców
Marsalek nie jest pierwszą kampanią wymierzoną w graczy Minecrafta. Już w sierpniu 2026 McAfee Labs opisywało kampanię WeedHack, w ramach której fałszywe strony z klientami do gry, promowane dzięki technice SEO poisoning, zainfekowały ponad 116 000 graczy, a tylko w ciągu jednego miesiąca system WebAdvisor zablokował ponad 6 300 prób wejścia na złośliwe strony, jak podaje CyberSecurityNews. Obie kampanie pokazują, że popularność nieoficjalnych klientów i modów do Minecrafta pozostaje jedną z najczęstszych dróg infekcji, szczególnie wśród młodszych graczy szukających przewagi w rozgrywce.
Jak się chronić przed fałszywymi klientami
Eksperci bezpieczeństwa powtarzają te same zalecenia: gra i jej dodatki powinny pochodzić wyłącznie z oficjalnych źródeł, takich jak launcher dostępny przez /pobierz/java czy /pobierz/bedrock, a nieoficjalne cheaty i kliency instalowane z Discorda albo linków w komentarzach na YouTube powinny wzbudzać czujność niezależnie od tego, jak profesjonalnie wygląda strona z pobraniem. Jeśli ktoś podejrzewa, że pobrał zainfekowany plik, powinien go odinstalować, uruchomić pełne skanowanie antywirusowe i zmienić hasła z innego, czystego urządzenia.
Bezpieczne modyfikowanie gry wciąż jest możliwe przez sprawdzone kanały, takie jak katalogi opisane w naszym dziale /mody, gdzie dodatki przechodzą przynajmniej podstawową weryfikację, w przeciwieństwie do przypadkowych linków obiecujących gotowe cheaty czy nieoficjalne klienty PvP.
Komentarze
Komentarze działają w zewnętrznym serwisie Disqus, który zapisuje pliki cookie (polityka prywatności Disqusa). Wczytamy komentarze po kliknięciu przycisku poniżej.
Nie udało się wczytać Disqusa. Jeśli masz adblocka lub inną blokadę, wyłącz blokowanie na minecraft.pl i spróbuj ponownie.