 4 Min. Lesezeit
Analysten von McAfee Labs haben Details einer Malware-as-a-Service-Kampagne namens Marsalek veröffentlicht, die zwischen Dezember 2025 und Mai 2026 gefälschte Minecraft-Clients, darunter Shadow Client, genutzt hat, um Passwörter, Browser-Cookies und Daten aus Kryptowallets zu stehlen. Laut dem Bericht, der vom Portal GBHackers beschrieben wurde, wurden im Rahmen der Operation über 1.560 Täterkonten registriert, die diese Plattform nutzten.
Malware als Dienst: jeder konnte sich seinen eigenen Stealer bauen
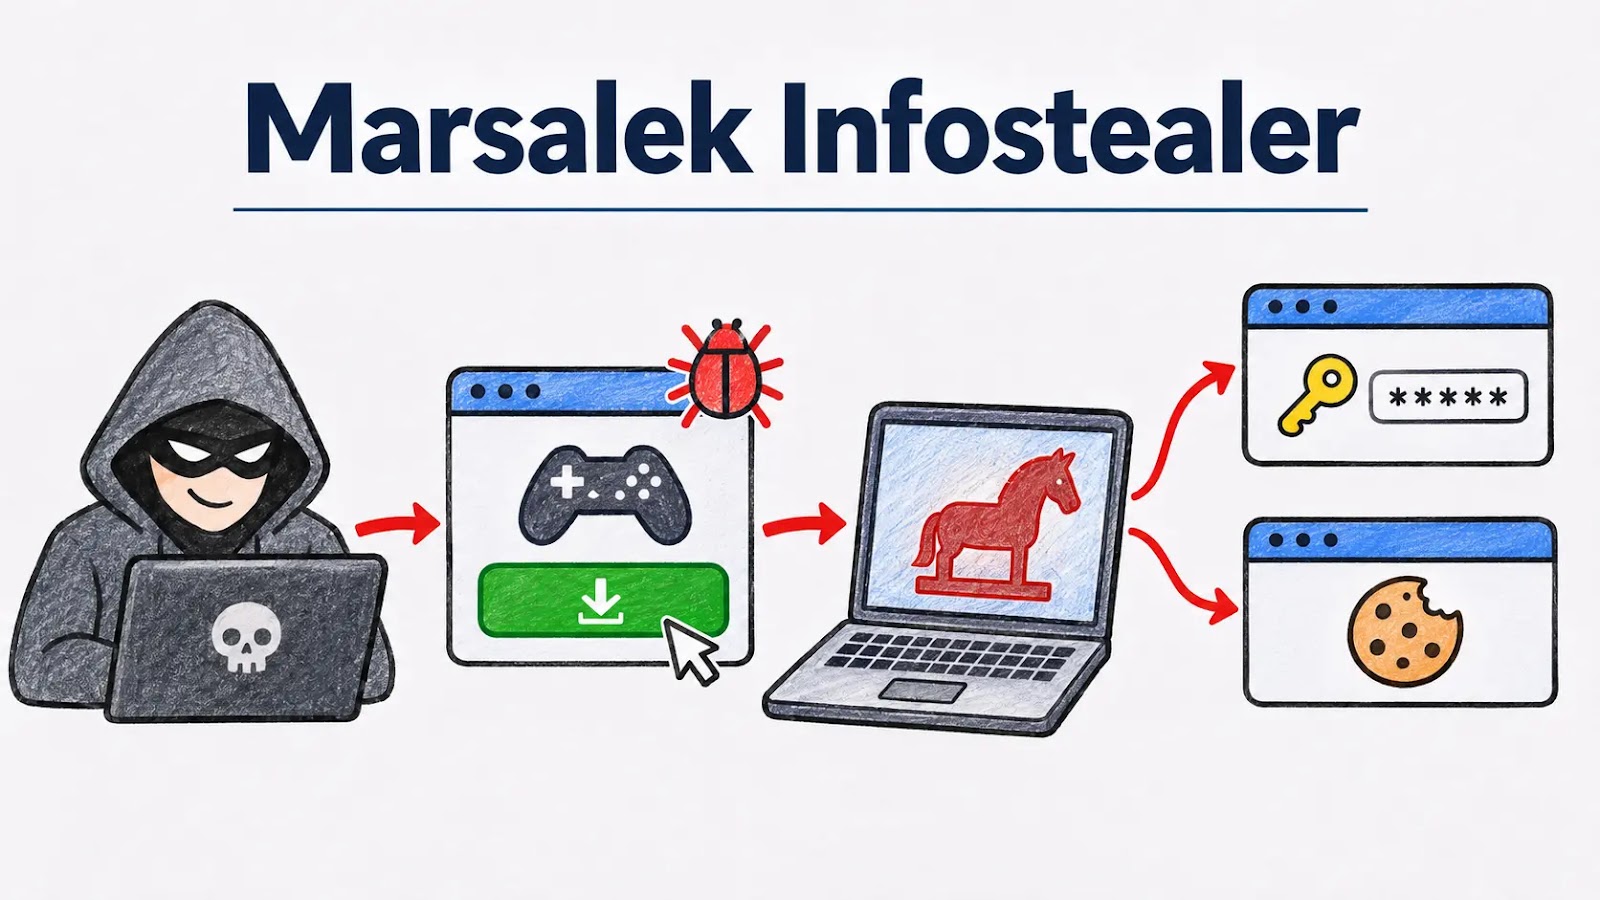
Marsalek funktionierte nach dem Prinzip Malware-as-a-Service, das heißt, jeder Interessierte konnte sich auf der öffentlichen Seite der Operation registrieren, eine eigene Schaddatei konfigurieren und infizierte Opfer über ein Täter-Panel verfolgen. Dieses Modell trieb das Wachstum der Kampagne voran: McAfee Labs zählte über 400 Schaddateien, die über mindestens 29 verschiedene URLs verteilt wurden, und zwar innerhalb eines halben Jahres, in dem die Plattform aktiv war.
Die Untersuchung umfasste den Zeitraum von Dezember 2025 bis Mai 2026. Die meisten Infektionen wurden in den USA verzeichnet, gefolgt von Deutschland, Großbritannien, Indien und Brasilien, was auf eine globale und nicht nur regionale Reichweite der Kampagne hinweist.
Der gefälschte Shadow Client und weitere Fallen für Spieler
Die Täter hinter Marsalek gaben sich als beliebte, inoffizielle Minecraft-Clients aus, darunter Shadow Client und Boss Client, und versprachen den Spielern zusätzliche Cheat-Funktionen. Laut GBHackers kam es über vier Varianten der ersten Angriffsstufe zur Infektion: PowerShell-Skripte, gefälschte CAPTCHA-Seiten mit der ClickFix-Technik, Python-Skripte und PE-Ausführungsdateien. Jede dieser Varianten installierte eine portable Python-Umgebung samt Paketen wie cryptography und requests und deaktivierte anschließend den Microsoft Defender, indem eigene Pfade zur Ausnahmeliste hinzugefügt wurden.
Derselbe Mechanismus wurde auch in Kampagnen genutzt, die sich als Roblox, Fortnite, Counter-Strike 2 und Grim Dawn ausgaben, was bestätigt, dass Minecraft nur einer von mehreren beliebten Titeln war, die großflächig als Köder (Przynęta) dienten.
Was Marsalek genau stiehlt
Der Umfang der gestohlenen Daten ist groß. Die Malware entschlüsselt Cookies, Passwörter und Tokens mit dem Präfix v20 mittels AES-GCM-Verschlüsselung und greift dabei Browser auf Chromium-Basis sowie Firefox an.
- 32 Arten von Browsern auf Chromium-Basis sowie Firefox
- 56 Browser-Erweiterungen
- 12 Arten von Kryptowallets
- Discord-Tokens, Telegram-Sitzungsdaten und Mullvad-VPN-Konten
Dieser Umfang an Zugriffsrechten erlaubt es den Tätern nicht nur, Minecraft-Kontopasswörter zu stehlen, sondern auch Bankkonten zu übernehmen, die mit dem Browser verknüpft sind, sowie Messenger und Kryptowallets der Opfer, was Marsalek deutlich gefährlicher macht als einen gewöhnlichen Virus, der nur Spiel-Logindaten stiehlt.
Minecraft als ständiges Ziel von Cyberkriminellen
Marsalek ist nicht die erste Kampagne, die sich gegen Minecraft-Spieler richtet. Bereits im August 2026 beschrieb McAfee Labs die Kampagne WeedHack, bei der gefälschte Seiten mit Spiel-Clients, die durch SEO-Poisoning beworben wurden, über 116.000 Spieler infizierten. Allein innerhalb eines Monats blockierte das System WebAdvisor über 6.300 Versuche, auf schädliche Seiten zuzugreifen, wie CyberSecurityNews berichtet. Beide Kampagnen zeigen, dass die Beliebtheit inoffizieller Clients und Mods für Minecraft weiterhin einer der häufigsten Infektionswege ist, besonders unter jüngeren Spielern, die sich einen Vorteil im Spiel verschaffen wollen.
Wie du dich vor gefälschten Clients schützt
Sicherheitsexperten wiederholen immer die gleichen Empfehlungen: Das Spiel und seine Erweiterungen sollten ausschließlich aus offiziellen Quellen stammen, etwa über den Launcher unter /pobierz/java oder /pobierz/bedrock, während inoffizielle Cheats und Clients, die von Discord oder über Links in YouTube-Kommentaren installiert werden, misstrauisch machen sollten, egal wie professionell die Download-Seite aussieht. Wer vermutet, eine infizierte Datei heruntergeladen zu haben, sollte sie deinstallieren, einen vollständigen Virenscan durchführen und Passwörter von einem anderen, saubern Gerät aus ändern.
Sicheres Modden des Spiels ist weiterhin über bewährte Kanäle möglich, etwa über die Verzeichnisse in unserem Bereich /mody, wo Erweiterungen zumindest eine grundlegende Prüfung durchlaufen, im Gegensatz zu zufälligen Links, die fertige Cheats oder inoffizielle PvP-Clients versprechen.
