 4 min de lecture
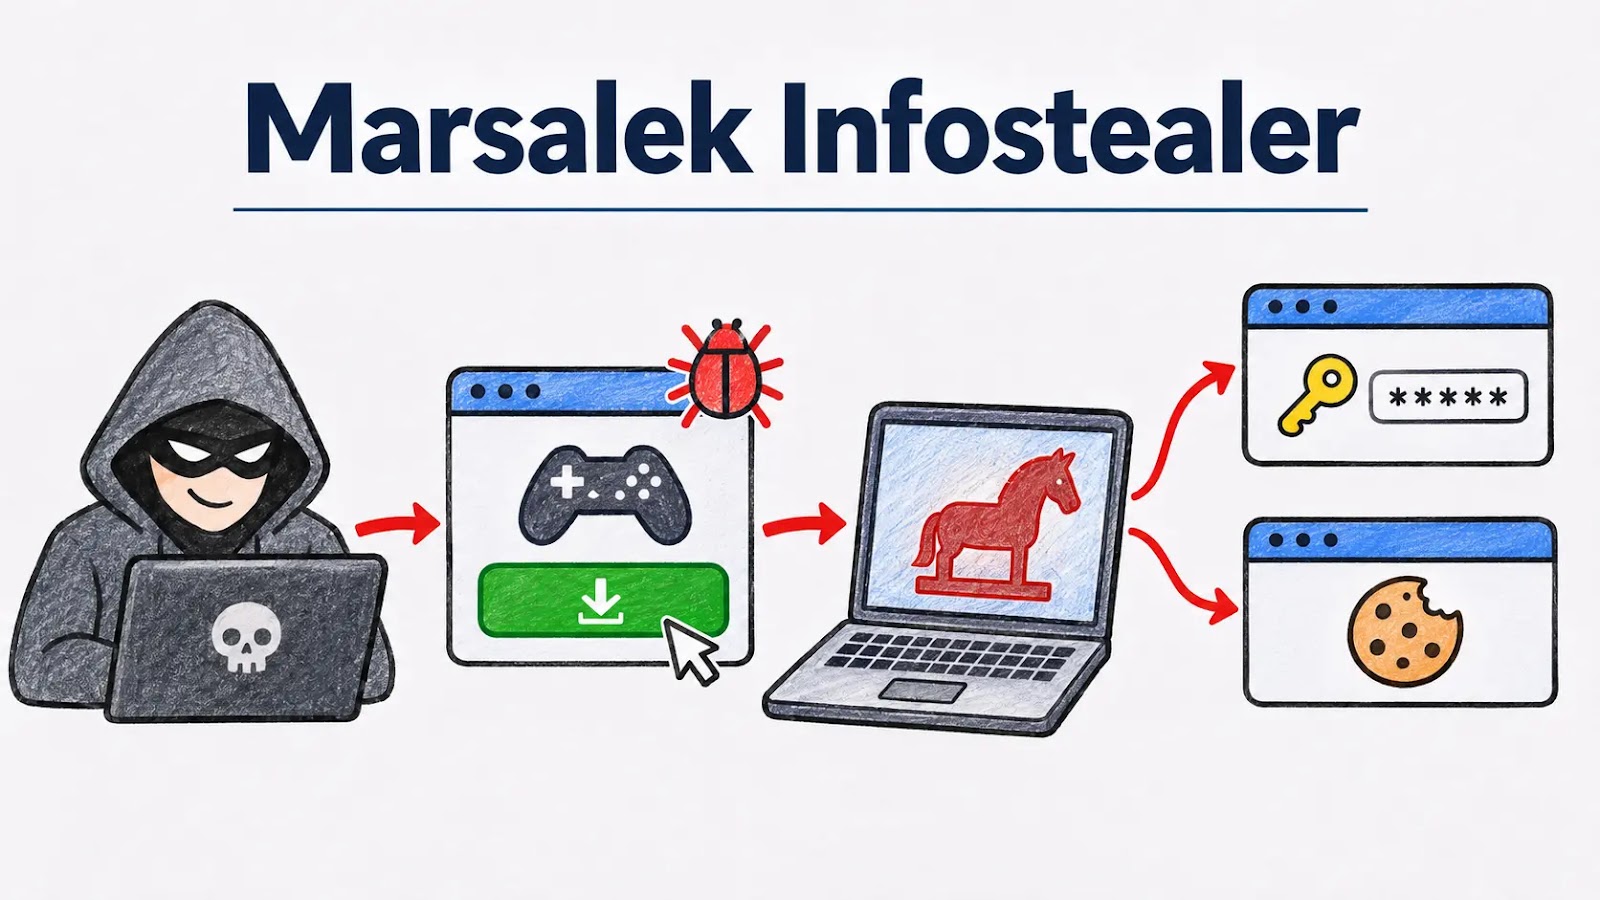
Les analystes de McAfee Labs ont révélé les détails d'une campagne de malware-as-a-service baptisée Marsalek, qui entre décembre 2025 et mai 2026 a utilisé de faux clients Minecraft, dont Shadow Client, pour voler des mots de passe, des cookies de navigateur et des données de portefeuilles de cryptomonnaies. Selon le rapport décrit par le site GBHackers, l'opération a enregistré plus de 1 560 comptes de criminels utilisant cette plateforme.
Malware en tant que service : tout le monde pouvait construire son propre stealer
Marsalek fonctionnait sur le principe du malware-as-a-service, ce qui signifie que toute personne intéressée pouvait s'inscrire sur le site public de l'opération, configurer son propre fichier malveillant et suivre les victimes infectées via un panneau criminel. Ce modèle a accéléré le développement de la campagne : McAfee Labs a recensé plus de 400 fichiers malveillants diffusés depuis au moins 29 URL différentes en six mois d'activité de la plateforme.
L'enquête couvre la période de décembre 2025 à mai 2026. Le plus grand nombre d'infections a été enregistré aux États-Unis, suivis par l'Allemagne, le Royaume-Uni, l'Inde et le Brésil, ce qui montre que la campagne a une portée mondiale et non régionale.
Faux Shadow Client et autres pièges pour les joueurs
Les criminels derrière Marsalek se faisaient passer pour des clients non officiels populaires de Minecraft, dont Shadow Client et Boss Client, promettant aux joueurs des fonctionnalités supplémentaires de type cheat. Selon GBHackers, l'infection se faisait via quatre variantes de première étape de l'attaque : des scripts PowerShell, de fausses pages CAPTCHA utilisant la technique ClickFix, des scripts Python et des fichiers exécutables PE. Chacun installait un environnement Python portable ainsi que des paquets tels que cryptography et requests, puis désactivait Microsoft Defender en ajoutant ses propres chemins à la liste des exclusions.
Le même mécanisme était également utilisé dans des campagnes se faisant passer pour Roblox, Fortnite, Counter-Strike 2 et Grim Dawn, ce qui confirme que Minecraft n'était qu'un des titres populaires utilisés comme appât (Appât) à grande échelle.
Ce que vole exactement Marsalek
L'étendue des données volées est large. Le malware déchiffre les cookies, mots de passe et jetons avec le préfixe v20 grâce au chiffrement AES-GCM, en visant les navigateurs basés sur Chromium ainsi que Firefox.
- 32 types de navigateurs basés sur Chromium ainsi que Firefox
- 56 extensions de navigateurs internet
- 12 types de portefeuilles de cryptomonnaies
- jetons Discord, données de session Telegram et comptes Mullvad VPN
Une telle étendue de privilèges permet aux criminels non seulement de voler le mot de passe du compte Minecraft, mais aussi de s'emparer des comptes bancaires liés au navigateur, des messageries et des portefeuilles de cryptomonnaies de la victime, ce qui rend Marsalek bien plus dangereux qu'un simple virus volant uniquement les identifiants de connexion au jeu.
Minecraft, cible constante des cybercriminels
Marsalek n'est pas la première campagne visant les joueurs de Minecraft. Déjà en août 2026, McAfee Labs décrivait la campagne WeedHack, dans le cadre de laquelle de faux sites proposant des clients de jeu, promus grâce à la technique de SEO poisoning, ont infecté plus de 116 000 joueurs, et en un seul mois le système WebAdvisor a bloqué plus de 6 300 tentatives d'accès à des sites malveillants, comme le rapporte CyberSecurityNews. Les deux campagnes montrent que la popularité des clients et mods non officiels de Minecraft reste l'une des voies d'infection les plus fréquentes, en particulier chez les jeunes joueurs cherchant un avantage en jeu.
Comment se protéger contre les faux clients
Les experts en sécurité répètent les mêmes recommandations : le jeu et ses extensions doivent provenir exclusivement de sources officielles, comme le launcher disponible via /pobierz/java ou /pobierz/bedrock, et les cheats et clients non officiels installés depuis Discord ou des liens dans les commentaires YouTube doivent éveiller la méfiance, peu importe le professionnalisme apparent du site de téléchargement. Si quelqu'un suspecte avoir téléchargé un fichier infecté, il doit le désinstaller, lancer une analyse antivirus complète et changer ses mots de passe depuis un autre appareil, non infecté.
Modifier le jeu en toute sécurité reste possible via des canaux fiables, comme les répertoires décrits dans notre rubrique /mody, où les extensions passent au moins par une vérification de base, contrairement aux liens au hasard promettant des cheats tout prêts ou des clients PvP non officiels.
